
Upravljanje šifrantov v ERP: pravila, kontrole in avtomatizacija
Upravljanje šifrantov v ERP: pravila, kontrole in avtomatizacija
Šifranti v ERP (artikli, partnerji, materiali, enote mere, lokacije) so podatki, na katerih stoji vsako naročilo, delovni nalog in dobavnica. Če so napačni, podvojeni ali nepopolni, se napaka prenese v nabavo, proizvodnjo, skladišče in fakturiranje. Dobro upravljanje šifrantov zato pomeni tri stvari hkrati: jasna pravila, kdo sme zapis ustvariti, spremeniti in ukiniti, samodejne kontrole kakovosti in čim manj ročnega pretipkavanja. Največ napak nastane prav pri ročnem vnosu, zato v NovaCore Group podjetjem avtomatiziramo zajem dokumentov z umetno inteligenco: podatki so prebrani, razvrščeni in preverjeni, preden pridejo v ERP.
Novacore-groupnovacore-group.siZmanjšajte napake pri vnosu v ERPNovaCore avtomatizira zajem dokumentov z umetno inteligenco, da so podatki prebrani, razvrščeni in preverjeni pred vnosom v ERP.ObiščiteNa kratko
- Šifranti so temelj ERP. Ker so moduli povezani, slab zapis v enem modulu poslabša delovanje vseh ostalih.
- Napake stanejo merljiv čas. V študiji distribucijskih podjetij so napake v matičnih podatkih o izdelkih podaljšale konsolidacijo naročil do 14,31 %.
- Vsak zapis potrebuje lastnika in pravila za ustvarjanje, spreminjanje, potrjevanje in ukinjanje.
- Kontrole merijo popolnost, edinstvenost, veljavnost, doslednost in pravočasnost ter delujejo samodejno, ne enkrat na leto.
- Najcenejša napaka je tista, ki v ERP sploh ne pride. AI zajem in preverjanje podatkov ob vnosu odpravita največji vir napak.
Kazalo
- Kaj so šifranti in zakaj ena napaka potuje skozi ves ERP
- Koliko stanejo slabi matični podatki: primer iz distribucije
- Kdo sme kaj: pravila za življenjski cikel zapisa
- Katere kontrole ujamejo napake, podvojitve in luknje
- Šifranti v živilski industriji in distribuciji
- Urejanje šifrantov v šestih korakih
- Naš pogled
- Kako vam pomagamo pri kakovosti podatkov v ERP
- Pogosta vprašanja
- Viri
Kaj so šifranti in zakaj ena napaka potuje skozi ves ERP
Šifrant je urejen seznam enot, ki jih podjetje uporablja v vseh transakcijah: kupci, dobavitelji, artikli, kosovnice, delovna mesta, skladiščne lokacije, plačilni pogoji, carinske tarife. V strokovnem jeziku jim rečemo matični podatki (angl. master data), njihovo sistematično urejanje pa upravljanje matičnih podatkov ali MDM (master data management). Cilj MDM je en sam, preverjen zapis za vsako stranko, izdelek in dobavitelja, ne pa tri različice istega podjetja v treh oddelkih.
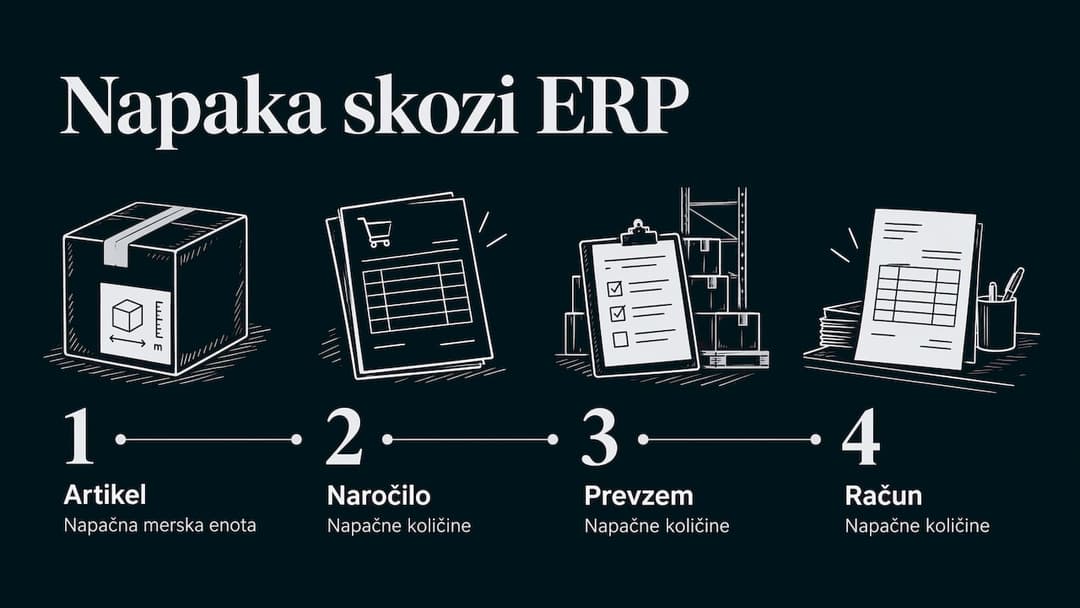
Razlika med šifranti in transakcijami je preprosta: naročilo nastane enkrat, artikel pa se uporablja v tisočih naročilih. Zato ima napaka v šifrantu množilni učinek. Napačna enota mere pri enem artiklu pomeni napačne količine na vsakem naročilu, prevzemu in računu, kjer se ta artikel pojavi.
To potrjuje tudi raziskava. Haug je v klasifikacijskem modelu kakovosti podatkov v ERP na treh študijah primerov pokazal, da slabi podatki, vneseni v en modul, zaradi povezanosti modulov škodijo delovanju drugih. Kot tipičen vir težav navaja shranjevanje istih podatkov v več sistemih, kar ustvari podatkovne silose in podvajanje. Prav to se zgodi, ko ima spletna prodaja svoj seznam artiklov, skladišče svojega in ERP tretjega. Kako različne kanale povezati z ERP, prikazuje primerjava integracij spletne prodaje z ERP, pravilo pa je vedno isto: en vir resnice, iz katerega se podatki razširjajo.
Koliko stanejo slabi matični podatki: primer iz distribucije
Za logistične in distribucijske ekipe je najbolj zgovorna študija Božića in soavtorjev, objavljena v reviji MDPI Logistics leta 2024. Avtorji so spremljali dve distribucijski podjetji s hitro obrtnim blagom in merili, kaj se zgodi z obdelavo naročil, ko so matični podatki o izdelkih napačni.
Kaj so ugotovili:
- Napake v matičnih podatkih so povprečno podaljšale čas konsolidacije naročil do 14,31 %.
- V podjetju A so pri 20 naročilih našli 31 napak, povprečna zamuda pri branju naročila pa je bila 3 min 31 s.
- Med številom napak in skupnim časom procesa je bila statistično značilna povezava (r = 0,59).
- Podjetje B, ki ob prevzemu blaga izvaja obvezne preglede vnosa in dopolnitev podatkov, je imelo eno samo napako s 6-minutno zamudo.
Sporočilo je jasno: razliko med podjetjema ni naredila programska oprema, temveč disciplina pri vnosu in preverjanju podatkov na vstopni točki. Tri minute in pol na naročilo se zdijo malo, a pri sto naročilih na dan pomenijo skoraj šest ur dela samo zaradi popravljanja podatkov.
Obseg pa ni le vprašanje napak, ampak tudi navlake. V finski študiji o metodi 5S za čiščenje podatkov o izdelkih v ERP so pokazali, da lahko podjetje količino podatkov v ERP zmanjša do 49 %, ko odstrani zastarele in odvečne zapise ter uvede cikel stalnih izboljšav PDCA (načrtuj, izvedi, preveri, ukrepaj).
Kdo sme kaj: pravila za življenjski cikel zapisa
Večina težav s šifranti ni tehnične narave. Nastane, ker artikel lahko odpre vsak, ki ga potrebuje, in ga odpre po svoje. Korolev je v raziskavi o kakovosti matičnih podatkov pri uvedbi SAP pokazal, da se kakovost doseže z upravljanjem: s pravili, ki nadzorujejo matične podatke, in s predlogami za zbiranje popolnih in veljavnih podatkov, kar preprečuje podvojene in neveljavne zapise.
V praksi to pomeni, da ima vsak šifrant lastnika in jasen postopek za vse štiri faze:
| Faza | Kdo | Kaj mora veljati |
|---|---|---|
| Ustvarjanje | Pooblaščeni skrbnik šifranta ali predlagatelj prek obrazca | Vsa obvezna polja izpolnjena, preverjeno, da zapis še ne obstaja |
| Spreminjanje | Skrbnik, pri ključnih poljih z odobritvijo | Sprememba zabeležena: kdo, kdaj, kaj je bilo prej |
| Potrjevanje | Vsebinski lastnik (nabava, prodaja, tehnologija) | Druga oseba potrdi zapis pred prvo uporabo |
| Ukinjanje | Skrbnik | Zapis se označi kot neaktiven, ne izbriše, da zgodovina ostane |
Nekaj pravil, ki se v slovenskih podjetjih najbolj obnesejo:
- En šifrant, en skrbnik. Partnerje ureja finance ali prodaja, artikle tehnologija ali nabava. Deljena odgovornost pomeni, da je ne nosi nihče.
- Neaktivno namesto izbrisano. Artikel, ki ga ne prodajate več, ostane v zgodovini naročil, zalog in računov. Brisanje poruši sledljivost.
- Pravila poimenovanja. Enoten zapis naziva (npr. vrsta, dimenzija, material, pakiranje) močno olajša iskanje podvojitev.
- Redni pregled pravic. Kdo sme spreminjati šifrante, se preverja periodično in ob odhodu zaposlenih, tako kot pri vseh privilegiranih dostopih.
Organizacijska stran je pogosto težja od tehnične. Raziskava Univerze v Mariboru o uvajanju ERP v 206 slovenskih podjetjih med ključnimi dejavniki uspeha navaja izobraževanje končnih uporabnikov, prenovo poslovnih procesov in podporo uprave. Za šifrante velja enako: pravila delujejo le, če jih uprava podpre, uporabniki pa razumejo, zakaj obstajajo. Več o tem, kako se vloge pri upravljanju informacijskih sistemov in podatkov razvijajo, ponujajo strokovni članki o IT upravljanju.
Katere kontrole ujamejo napake, podvojitve in luknje
Pravila preprečijo del napak, kontrole pa ujamejo tiste, ki zdrsnejo mimo. V diplomskem delu na Univerzi v Ljubljani (2024) je slovensko podjetje v matičnih podatkih poslovnih partnerjev našlo zastarele in napačne vrednosti, manjkajoče podatke in celo nasprotujoče si uradne vire. Kakovost so nato ocenili po petih dimenzijah: natančnost, popolnost, doslednost, pravočasnost in volatilnost.
Te dimenzije prevedemo v konkretne kontrole, ki jih ERP ali sistem ob njem izvaja samodejno:
| Dimenzija | Vprašanje | Primer kontrole v ERP |
|---|---|---|
| Popolnost | Ali so izpolnjena vsa obvezna polja? | Artikla brez teže, enote mere ali GTIN ni mogoče aktivirati |
| Edinstvenost | Ali zapis obstaja dvakrat? | Iskanje podobnih nazivov in istih davčnih številk pred shranjevanjem |
| Veljavnost | Ali je vrednost dovoljena? | Enota mere mora obstajati v šifrantu enot, tarifna oznaka v šifrantu tarif |
| Doslednost | Ali se podatek ujema med sistemi? | Cena in pakiranje v ERP enaka kot v spletni trgovini in skladišču |
| Natančnost | Ali podatek odraža dejansko stanje? | Primerjava mer artikla s podatki na dobavnici ali specifikaciji dobavitelja |
| Pravočasnost | Ali je podatek posodobljen? | Opozorilo za zapise, ki jih več kot leto dni ni nihče pregledal |
Kontrolam določite dva praga: opozorilo, ko kakovost pade pod ciljno vrednost, in napako, ko je zapis neuporaben. Delež popolnih artiklov, število novih podvojitev na mesec in število ročnih popravkov na naročilo so trije kazalniki, ki jih lahko vodstvo spremlja vsak mesec.
Najboljši rezultat da kombinacija strojnega in človeškega preverjanja. Smernice za uvajanje sistemov sledljivosti v dobavnih verigah priporočajo samodejne kontrolne korake v sistemu, ročno validacijo za izjeme in umetno inteligenco, ki označi morebitna neskladja. Drugi par oči pogosto ujame napake, ki so šle skozi prvi korak.
Šifranti v živilski industriji in distribuciji
V prehranski industriji šifranti niso le stvar učinkovitosti, ampak tudi zakonskih obveznosti. Uredba (ES) št. 178/2002 zahteva, da se za živila in krmo zagotovi sledljivost v vseh fazah pridelave, predelave in distribucije. Po pregledu obveznosti nosilcev živilske dejavnosti na GOV.SI morajo podjetja izvajati postopke po načelih HACCP (sistem analize tveganj in kritičnih kontrolnih točk) ter pristojnemu organu na zahtevo omogočiti dostop do informacijskih sistemov in dokumentov.
Sledljivost je dobra natanko toliko, kolikor so dobri šifranti, na katerih stoji. Če isti dobavitelj obstaja dvakrat ali artikel nima pravilne povezave na serijo, odpoklic izdelka postane ročno iskanje po tabelah.
Za proizvajalce in distributerje so v šifrantu artiklov ključni:
- Identifikacija: GTIN za vsako enoto pakiranja. GS1 Slovenija opisuje GTIN in GLN kot ključa, ki omogočata, da izdelek naročimo, mu sledimo in zanj izdamo račun.
- Logistični podatki: enote mere in faktorji pretvorbe, mere in teža, podatki o dobavnih in izdajnih enotah, omejitve pakiranja. Prav te podatke študija MDPI navaja kot nujne za logistiko.
- Ravnanje in skladiščenje: temperaturni režim, rok uporabnosti, navodila za prevoz.
- Sledljivost: povezava artikla s serijo, dobaviteljem surovine in obratom.
Pri distributerjih je pogosta težava, da artikle odpirajo iz dobavnic in ponudb dobaviteljev, vsak dobavitelj pa podatke zapiše po svoje. Tu pride do izraza avtomatiziran zajem: dokument prebere sistem, ga razvrsti, podatke primerja z obstoječim šifrantom in šele nato predlaga nov zapis.
Urejanje šifrantov v šestih korakih
Če šifrante urejate prvič ali po letih zanemarjanja, se lotite po vrsti.
- Popis in ocena. Izvozite ključne šifrante (artikli, partnerji, materiali) in izmerite popolnost, podvojitve in neaktivne zapise. Pogosta napaka: ocena samo na vzorcu, ki skrije najslabše dele.
- Čiščenje. Združite podvojitve, označite neaktivne zapise, dopolnite manjkajoča obvezna polja. Začnite pri artiklih z največ prometa, kjer je učinek največji.
- Pravila in odgovornosti. Za vsak šifrant določite skrbnika, obvezna polja, pravila poimenovanja in postopek odobritve, kot v tabeli zgoraj.
- Kontrole v sistemu. Pravila zapišite kot validacije v ERP, da jih ni mogoče obiti. Pravilo, ki obstaja le v priročniku, se po treh mesecih ne izvaja več.
- Avtomatizacija vstopnih točk. Največ novih napak prinesejo ročno pretipkani podatki z naročil, dobavnic in računov. Pri avtomatizaciji upravljanja dokumentov v NovaCore Group uporabljamo AI zajem, klasifikacijo, preverjanje in prenos podatkov v ERP, tako da se podatek primerja s šifrantom, preden postane del transakcije. Kako takšna povezava deluje v praksi, opisujemo v vodniku integracija AI z ERP.
- Merjenje in vzdrževanje. Kazalnike kakovosti spremljajte mesečno in vsak padec obravnavajte pri viru. Čiščenje brez stalnih kontrol se vrne v staro stanje v nekaj mesecih.
Čisti šifranti so tudi pogoj za vse, kar pride za njimi. Napredno planiranje, napovedovanje povpraševanja in razporejanje delujejo le na zanesljivih podatkih o artiklih, kosovnicah in zmogljivostih. Več o tem v članku planiranje z omejitvami in v pregledu avtomatizacije poslovnih procesov.
Naš pogled
Podjetja šifrante pogosto obravnavajo kot enkraten projekt: pred uvedbo ERP jih počistijo, potem pa nanje pozabijo. Kakovost podatkov se ne odloča ob čiščenju, ampak vsak dan pri vnosu.
Zato začnemo tam, kjer napake nastajajo. Ko AI prebere naročilo ali dobavnico, jo razvrsti, preveri proti obstoječim šifrantom in podatke prenese v ERP, se število ročnih vnosov in z njimi napak zmanjša. Pri eni od naših uvedb se je čas obdelave naročil skrajšal za 68 %, naložba pa se je povrnila v 8 do 10 mesecih.
Vsaka panoga ima svoje podrobnosti: proizvajalec potrebuje zanesljive kosovnice, distributer pakiranja in GTIN, živilsko podjetje sledljivost serij. Zato pri nas sodeluje več specializiranih ekip, ki rešitev prilagodijo vašim procesom in obstoječemu ERP, po uvedbi pa ostanemo z vami s stalno podporo.
Martin
Kako vam pomagamo pri kakovosti podatkov v ERP
V NovaCore Group avtomatiziramo delovne procese z umetno inteligenco in rešitve povežemo z vašim obstoječim ERP. Avtomatizacija upravljanja dokumentov poskrbi za zajem, klasifikacijo, preverjanje in prenos podatkov v ERP, upravljanje proizvodnje in prediktivno planiranje pa na teh podatkih gradita planiranje, razporejanje in odkrivanje ozkih grl.
Rešitve uvajamo kot projekt, prilagojen vašim procesom, po uvedbi pa nudimo stalno podporo.
Pogosta vprašanja
Kaj je razlika med šifrantom in matičnimi podatki?
V praksi gre za isto stvar. Šifrant je izraz, ki ga uporabljajo slovenski ERP programi za seznam artiklov, partnerjev ali drugih enot, matični podatki pa je splošni strokovni izraz za te temeljne podatke. Oboje se uporablja v vseh transakcijah in se spreminja redko.
Kdo naj bo odgovoren za šifrante v podjetju?
Vsak šifrant naj ima enega skrbnika iz oddelka, ki podatke najbolje pozna: partnerje prodaja ali finance, artikle tehnologija ali nabava. Skrbnik določa pravila in potrjuje spremembe, IT pa skrbi za tehnične kontrole in pravice dostopa.
Kako pogosto je treba preverjati kakovost podatkov v ERP?
Samodejne kontrole naj delujejo ob vsakem vnosu, kazalnike kakovosti pa spremljajte vsaj mesečno. Celovit pregled šifrantov, vključno z neaktivnimi zapisi in pravicami dostopa, je smiselno opraviti enkrat do dvakrat letno.
Ali lahko umetna inteligenca pomaga pri upravljanju šifrantov?
Da, predvsem na vstopnih točkah. AI prebere dokumente, kot so naročila in dobavnice, podatke razvrsti in primerja z obstoječimi šifranti ter označi neskladja, preden pridejo v ERP. Tako se zmanjša število ročnih vnosov, ki so najpogostejši vir napak.
Ali naj neaktivne artikle izbrišemo iz ERP?
Ne. Neaktivne zapise označite kot neaktivne, da ostanejo povezani z zgodovino naročil, zalog in računov. V živilski industriji je to pomembno tudi zaradi zakonsko zahtevane sledljivosti.
Viri
- Impact of the Product Master Data Quality on the Logistics Process (MDPI Logistics, 2024)
- A classification model of ERP system data quality (Haug, 2009)
- Master Data Quality in ERP Deployment Projects: Case SAP (Korolev, 2010)
- 5S Approach for Streamlining ERP Product Data and Structures (2024)
- Diplomsko delo o kakovosti matičnih podatkov poslovnih partnerjev, Univerza v Ljubljani (2024)
- Uvajanje rešitev ERP v slovenskih podjetjih, revija Organizacija
- A Step-by-Step Guide for Successful Implementation of Traceability Systems
- Obveznosti nosilcev živilske dejavnosti, GOV.SI
- Matični podatki, GS1 Slovenija